

O que é um SOC, para que serve e o que fazemos com ele
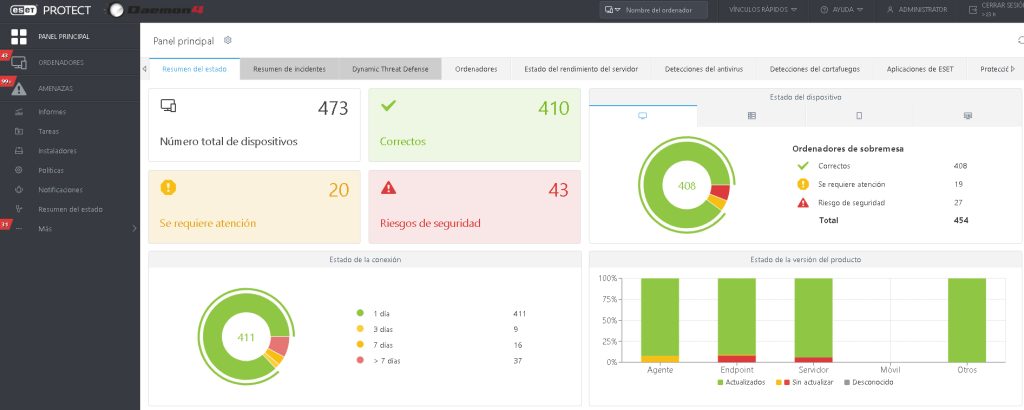
Um SOC (Security Operation Center) é um centro de comando, vigilância e controlo de operações de segurança.
Por outras palavras: é uma plataforma que permite a supervisão e administração dos computadores e servidores dos nossos clientes em tempo real.
Graças ao SOC detetamos vírus, bloqueamos ataques de rede, bloqueamos aplicações maliciosas ou suspeitas, fazemos relatórios para o cliente, atualizamos os seus equipamentos, etc.
O SOC comunica com as bases de dados da ESET (um dos nossos fornecedores de segurança) e alerta-nos para situações que ocorreram noutros clientes do fabricante.
Casos reais de clientes reais
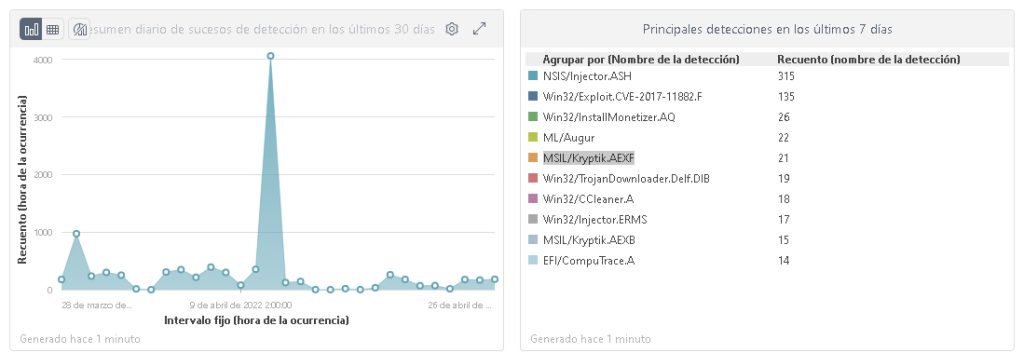
1. Principais ameaças nos nossos clientes nos últimos 7 dias (SOC)
Apresentamos aqui um pequeno ranking de vírus recebidos por Email ou já existentes nos discos rígidos de clientes:
1 – NSIS/Injector.ASH (Trojan por Email)
2 – RDP.Attack.Bruteforce (Tentativa de acesso ao computador por RDP)
3 – Win32/Exploit.CVE-2017-11882.F (Aproveitamento de Exploit por Email)
4 – Win32/InstallMonetizer.AQ (Malware)
5 – ML/Augur (Ameaça com técnicas avançadas de Machine Learning)
6 – MSIL/Kryptik.AEXF (Vírus que encripta ficheiros e depois pede um resgate)
2. Eventos na firewall classificados como ameaça nos últimos 7 dias
Nesta captura vemos eventos na firewall, bloqueados pelo sistema, quer por políticas definidas, quer pelo Threat Defense.
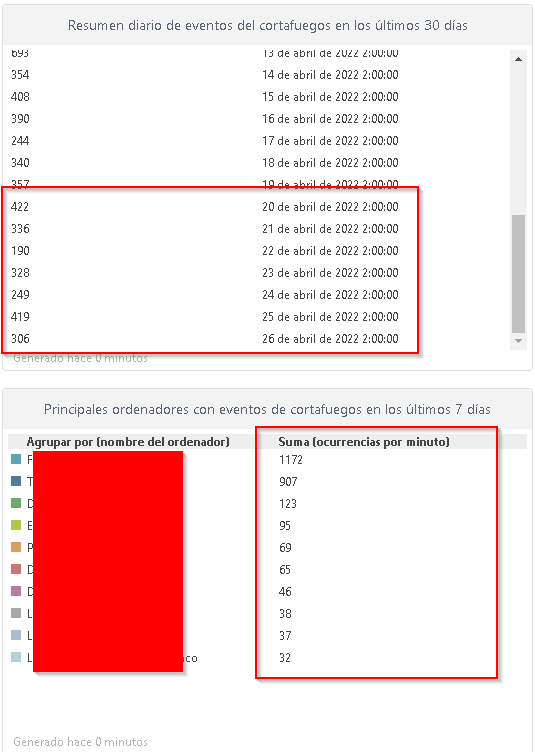
Como dado impressionante (mas não fora do comum): um dos utilizadores teve um pico de 1172 tentativas de intrusão por minuto.
Estes ataques constantes e repetitivos contra um equipamento são bloqueados de forma conjunta; uma parte é bloqueada pelas políticas definidas por nós no cliente e outra parte pelos servidores globais da ESET ao detetarem o IP de origem como malicioso.
A imagem da esquerda mostra como os IP de origem mudam quase a cada tentativa de acesso; embora saibamos que é um mesmo ataque, está a ser feito de forma distribuída.
2. 1 Resumo dos incidentes geridos pela Daemon4 nos últimos 7 dias
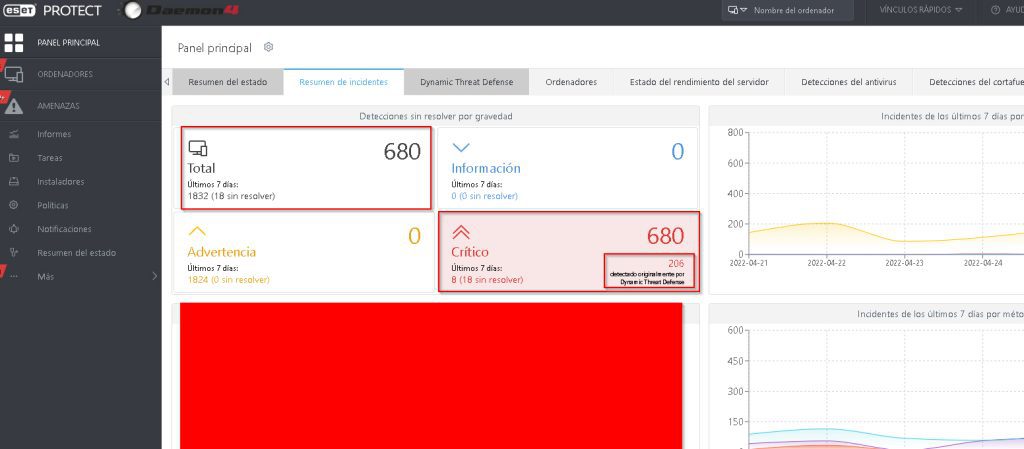
Na imagem seguinte (obtida do nosso SOC) observamos um resumo dos incidentes que gerimos na Daemon4 em apenas 7 dias de medição.
Para concluir, com base na nossa própria experiência, identificamos muitos fatores que levam as empresas a estas situações. Alguns deles são:
● Independentemente da tecnologia utilizada, observamos que, no caso de muitas empresas, ninguém controla nem observa o que acontece nas instalações.
● Vemos empresas com supostos “Serviços de Cibersegurança” contratados, mas que não têm informação de nada. Nem sabem como são supervisionadas.
● 60% dos computadores a que nos ligamos não têm antivírus, ou
têm antivírus com licenças expiradas, ou antivírus gratuitos.
● Quando falamos com eles, transmitem-nos a mensagem de que à Gerência “não preocupa muito” este tema (para o dizer de forma suave).
3. Conclusões obtidas ao analisar o nosso SOC
Na Daemon4, enquanto programadores de software, lidamos com muitas empresas. Algumas têm serviços de cibersegurança contratados connosco e outras não. Com base na nossa própria experiência, tiramos algumas conclusões gerais:
● Falta de consciencialização (e, portanto, de formação) em matéria de cibersegurança por parte dos trabalhadores e, por vezes, dos próprios gestores.
● O preocupante é que acontece até com gente jovem, que acabou de sair da universidade ou do ensino profissional sem o mínimo de conhecimentos na área informática.
● Não é necessário um grande investimento financeiro para proteger uma empresa; com bom senso poderia evitar-se a maioria dos eventos de segurança.
● Por isso… formação, formação e formação
Para qualquer dúvida, pode sempre entrar em contacto connosco. Na Daemon4 contamos com protocolos especializados para proteger ao máximo os dados dos nossos clientes.
Alfonso_Rodriguez Ciberseguridad
3 min de lectura